 שרתים, ענן ותשתיות
הפרדת רשת לציוד IoT: מצלמות, דלתות ומזגנים בעסק
הפרדת רשת לציוד IoT מגבילה גישה למצלמות, לדלתות ולמיזוג. איך מתכננים הרשאות מתאימות ובודקים שהציוד ממשיך לעבוד?
הפרדת רשת לציוד IoT מתחילה בצורך העסקי
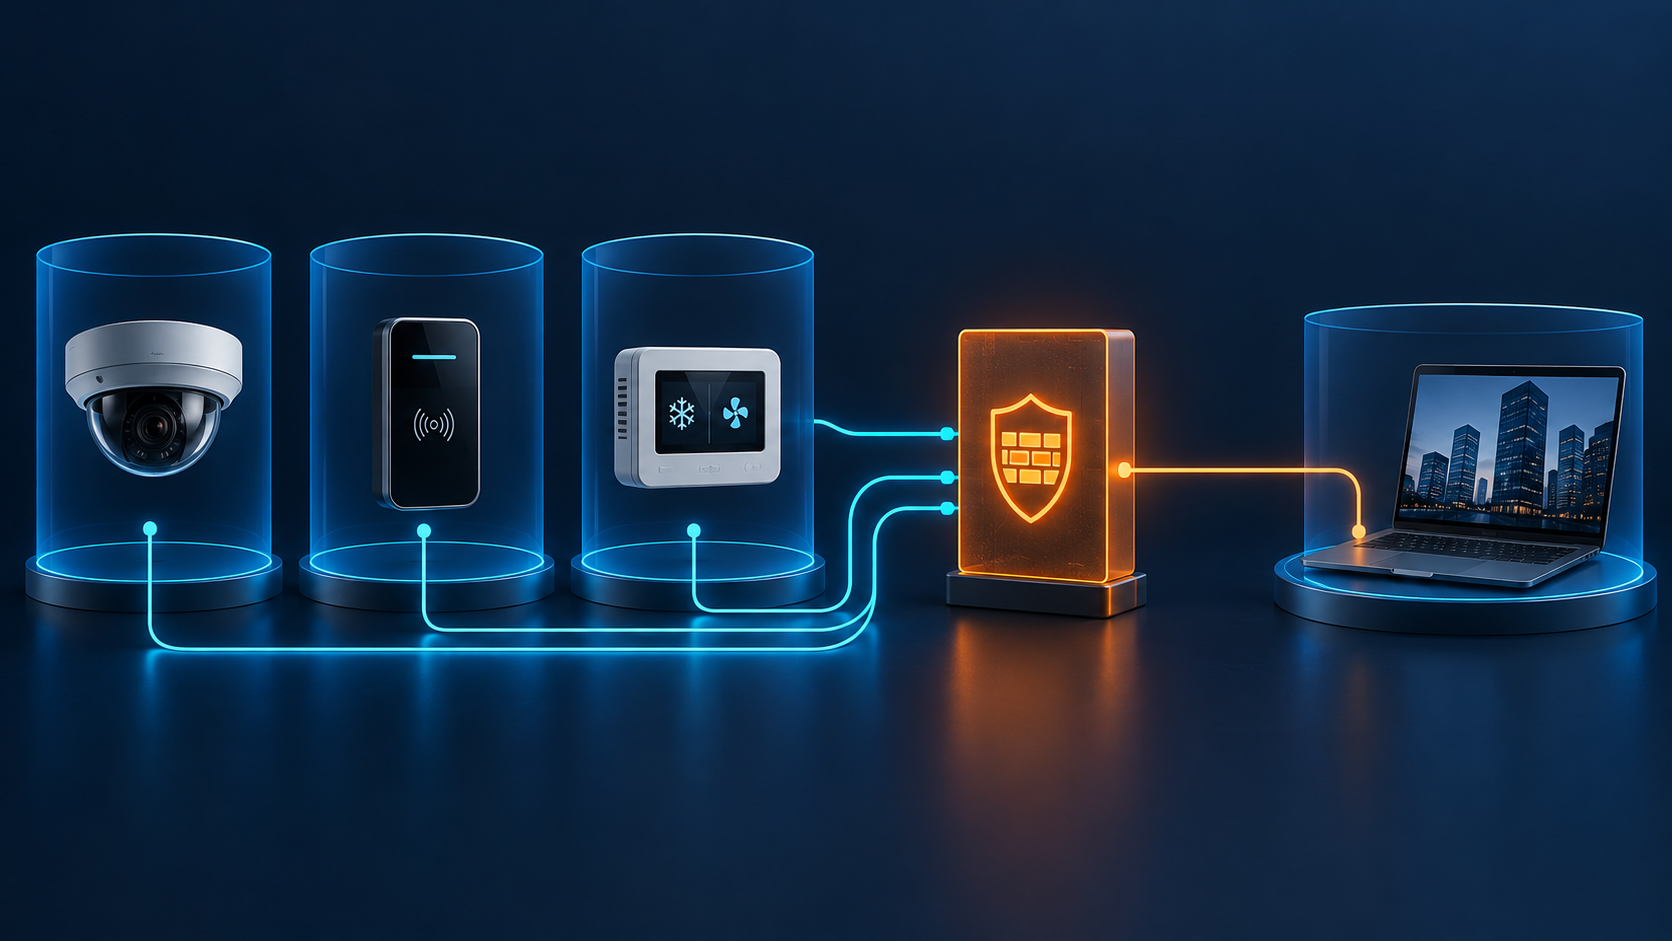
הפרדת רשת לציוד IoT מחלקת את המצלמות, בקרי הדלתות והמיזוג לאזורי תקשורת מוגדרים. לאחר מכן מתירים רק את החיבורים הדרושים להפעלה ולתחזוקה. VLAN לבדו אינו הגנה מלאה: צריך גם כללי גישה בין האזורים, חשבונות מתאימים, עדכונים ובדיקה בפועל. כך מצמצמים גישה מיותרת בלי להשבית שירות חיוני.
ציוד מחובר נמצא כמעט בכל עסק. מצלמות שומרות הקלטות, בקרי כניסה מנהלים הרשאות לדלת, ומערכות מיזוג מקבלות פקודות מתוכנת בקרה. לכל מערכת יש בעל תפקיד, ספק ותלות שונה. לכן אין סיבה להניח שכולן צריכות להגיע לכל מחשבי העובדים או לשרת הקבצים.
במדריך NIST לאבטחת טכנולוגיה תפעולית, מערכות בניין ובקרת גישה הן חלק מהתחום התפעולי. התכנון שלהן חייב להתחשב גם באמינות ובבטיחות. זו הסיבה שבקר דלת אינו עוד מחשב שמנתקים לצורך ניסוי. מתאמים שינוי עם האחראי למערכת ובודקים את תפקודה המאושר.
המדריך כאן עוסק בתכנון גישה. לתכנון הכבילה, הנקודות והציוד אפשר להיעזר בעמוד תשתיות תקשורת ומתח נמוך. שני התחומים מתחברים, אך לכל אחד מהם בדיקות משלו.
מה ממפים לפני שמזיזים מצלמה לרשת אחרת?
ראשית, מכינים רשימה של המכשירים ושל מי שמנהל אותם. רושמים דגם, גרסת תוכנה, מיקום, חיבור למתג ומועד סיום תמיכה אם הוא ידוע. בנוסף, מתעדים את מערכת הניהול ואת דרך הגישה של הספק. שם כללי כמו ״מערכת מצלמות״ אינו מספיק כדי להגדיר הרשאה.
לכל ציוד שואלים שלוש שאלות: לאן הוא פונה, מי פונה אליו, ואיך הוא מתנהג כשהחיבור נופל. מצלמה עשויה להזדקק למקליט ולשרת זמן. בקר עשוי להמשיך לפעול מקומית, אך לא כל דגם שומר את אותן יכולות. בודקים זאת בתיעוד היצרן ובמערכת המותקנת, ולא מניחים שההתנהגות זהה בכל המוצרים.
- זהו את שרתי ההקלטה, הניהול והעדכון, כולל שירותים בענן.
- רשמו מי צריך לצפות, מי צריך לשנות הגדרות ומי מאשר גישת ספק.
- בדקו תמיכה בהפרדת רשתות, בהצפנה, ביומנים ובחשבונות נפרדים.
- תעדו חיבורים שאינם עוברים ברשת הראשית, כמו מודם סלולרי של ספק.
- שמרו גיבוי הגדרות ותוכנית חזרה לפני תחילת השינוי.
אם יש צוות IT פנימי, הוא צריך לקבל את מפת התלות יחד עם איש התחזוקה וספק המערכת. בעסק ללא צוות פנימי, מגדירים גורם אחראי אחד לתיאום. בשני המקרים המסמך צריך להישאר נגיש לארגון גם אחרי החלפת ספק.
למה הפרדת רשת לציוד IoT דורשת יותר מ־VLAN?
VLAN מאפשר ליצור רשתות לוגיות נפרדות על גבי תשתית מתאימה. אולם אם הנתב או המתג מנתבים ביניהן בלי הגבלה, ההפרדה אינה מגבילה את הגישה כפי שהתכוונתם. לכן בודקים גם את נקודת המעבר בין הרשתות ואת המדיניות שהיא אוכפת.
כלל שימושי לתכנון הוא להתחיל מחסימה בין אזורים, ואז להוסיף חיבורים נדרשים ומנומקים. זו החלטה תכנונית שיש להתאים למערכת ולתהליך העבודה. אין להעתיק כלל כללי לסביבה חיה בלי מיפוי ותיאום. שירותי גילוי, שידור וידאו או ניהול עשויים להזדקק לטיפול ייעודי.
גם בתוך אותו VLAN עשויה להתקיים תקשורת ישירה בין מכשירים. פיירוול שנמצא רק ביציאה מהרשת לא בהכרח רואה אותה. כאשר צריך להפריד גם בין מכשירים, בודקים יכולות מתאימות במתג או בציוד הקצה. התמיכה משתנה לפי דגם ורישוי.
מדריך ההקשחה של AXIS Camera Station מציג הפרדה פיזית, VLAN וסינון כתובות כחלק מצמצום חשיפה. הוא מדגיש גם הגבלת הרשאות והימנעות מחשיפה ישירה של מצלמות לאינטרנט. ההמלצות למוצר מסוים אינן הבטחה שאותה תכונה קיימת במצלמה אחרת.
טבלת גישה לדוגמה: מי צריך לדבר עם מי?
הטבלה הבאה היא דוגמה תכנונית בלבד, ולא הגדרות מוכנות להעתקה. בכל שורה משלימים כתובות, פרוטוקולים וכיוון פתיחת החיבור לפי תיעוד המוצר. כאשר שירות דורש גישה לענן, בודקים את היעדים העדכניים של היצרן ואת מגבלות הסינון.
| מקור הגישה | יעד נחוץ לדוגמה | מה מתירים | מה בודקים בנפרד |
|---|---|---|---|
| מערכת הקלטה | מצלמות משויכות | תקשורת וידאו וניהול שנדרשת למוצר | צפייה, הקלטה וחיפוש הקלטה |
| עמדת צפייה | שרת הווידאו | צפייה לפי תפקיד | שאין הרשאת ניהול מיותרת |
| שרת בקרת כניסה | בקרי הדלתות | סנכרון וניהול מאושרים | תפקוד מקומי ותרחיש ניתוק |
| ספק מיזוג | תחנת תחזוקה ובקר ייעודי | גישה מתועדת למשימה מאושרת | חסימה לשרתים שאינם קשורים |
| ציוד מחובר | DNS, זמן ועדכונים | רק שירותים ויעדים שנמצאו נחוצים | עדכון וסנכרון לאחר ההגבלה |
| רשת אורחים | מערכות הבניין | אין גישה בדוגמה הזו | ניסיון חיבור שנחסם בפועל |
לכל חריגה מוסיפים בעלים וסיבה. לדוגמה, אם ספק זקוק זמנית לחיבור נוסף לצורך התקנה, קובעים מי יסגור אותו ומתי. כך הרשאת תחזוקה זמנית אינה הופכת למסלול קבוע שאיש אינו זוכר.
דוגמה מסומנת: הפרדת רשת לציוד IoT במשרד קטן
דוגמה להמחשה, לא מקרה לקוח: משרד עם מחשבי עובדים, מערכת מצלמות, בקר כניסה ובקר מיזוג. בתכנון המוצע מפרידים את רשת העובדים מאזור המצלמות ומאזור הבקרים. הגישה הניהולית עוברת דרך עמדה מורשית. מספר האזורים בפועל תלוי בציוד ובסיכון, ולכן אין כאן מספר VLAN קבוע שחייבים להעתיק.
מנהלת המשרד מקבלת צפייה דרך מערכת הווידאו. היא אינה צריכה סיסמת מנהל לכל מצלמה. טכנאי המיזוג מקבל מסלול גישה לבקר הרלוונטי, לאחר אישור. מחשבי הנהלת החשבונות אינם יעד גישה של אף אחת ממערכות הבניין בדוגמה.
מתחילים במערכת אחת בחלון עבודה מתואם. לאחר השינוי בודקים תפקוד מלא, ורק אז ממשיכים למערכת הבאה. אם המתג הקיים אינו מאפשר את ההפרדה הנדרשת, מתכננים החלפה או הפרדה פיזית מתאימה. שינוי שם לרשת האלחוטית לבדו אינו מוכיח שהגישה נחסמה.
כדאי לבדוק גם את התלות בחשמל ובמתג. הפרדת גישה אינה יוצרת גיבוי מתח ואינה מונעת כשל חומרה משותף. הרחבה בנושא נמצאת במדריך ארון התקשורת בעסק.
דוגמה מסומנת: כמה אתרים וניהול מרכזי
דוגמה להמחשה: ארגון מפעיל שלושה סניפים ומוקד בקרה. בכל סניף יש מערכת מצלמות מקומית, והמוקד צריך לצפות באירועים מסוימים. אין צורך להסיק מכך שכל מכשיר בסניף אחד צריך להגיע לכל מכשיר בסניף אחר.
בתכנון המוצע בונים כללי גישה בין מוקד הבקרה לשירותים הרלוונטיים בכל אתר. לכל סניף יש טווחי כתובות מתועדים, בעלי תפקידים ורשימת חריגות. בודקים גם מה ממשיך לפעול כאשר הקישור למוקד נופל. ההחלטה על הקלטה מקומית או מרכזית תלויה בדרישות וביכולות המוצר.
חיבור מוצפן בין אתרים מגן על התעבורה לאורך החיבור, אבל אינו מחליף הרשאות ביעד. לכן מסמך התכנון כולל גם מי מתחבר, לאיזה שירות, ובאיזו הרשאה. גישת ספק לסניף אחד אינה צריכה להפוך אוטומטית לגישה לכל הארגון.
לפני פריסה רחבה מפעילים אתר ניסוי מוגדר ומסכמים את התוצאות עם צוות ה־IT והתפעול. לאחר מכן מחילים תבנית שנבדקה, תוך התאמה להבדלי ציוד. רשימת חריגות ברורה עדיפה על הנחה שכל הסניפים זהים.
גישת ספקים ותמיכת יצרן הן חלק מההפרדה
מסלול התמיכה צריך להיות ברור לפני התקלה. הגדירו חשבון מזוהה, יעד מוגבל ורישום של פעילות ככל שהמערכת תומכת בכך. הפעילו אימות רב־גורמי בשער הגישה כאשר הוא זמין ומתאים. בסיום העבודה סגרו הרשאה זמנית ובדקו שהמערכת פועלת כרגיל.
מוצר שמתחבר לענן עשוי לאפשר גישה מרחוק בלי פתיחת פורט נכנס בפיירוול. לכן בודקים גם חשבונות ענן, משתמשים באפליקציה וחיבורים יוצאים. עצם היעדרו של פורט פתוח אינו תיעוד מלא של דרכי הגישה.
בפרופיל NIST להגבלת גישה לממשקי IoT מופיעות יכולות של הגבלת גישה לגורמים מורשים ושל ניהול ממשקים ושירותים. בפועל בודקים אילו יכולות קיימות בדגם שלכם. אם הציוד אינו תומך בהן, מתעדים את המגבלה ובוחנים הגנה משלימה או החלפה.
בנוסף, עקבו אחרי עדכונים ומועד סיום התמיכה. רשת נפרדת מצמצמת חשיפה אך אינה מתקנת חולשה במוצר. כדי לתכנן את מחזור החיים אפשר להיעזר במדריך סוף תמיכה בציוד רשת. אין צורך להמתין לכשל כדי לברר מי אחראי לעדכון.
איך בודקים שהפרדת רשת לציוד IoT עובדת?
בדיקת קבלה טובה כוללת גם הצלחה וגם חסימה. ״רואים תמונה״ היא התחלה, אך היא אינה מוכיחה שמשתמש לא מורשה נחסם. הכינו מראש טופס קצר עם תאריך, בודק, מקור, יעד, פעולה, תוצאה צפויה ותוצאה בפועל.
- תפקוד רגיל: בדקו צפייה, הקלטה, אחזור וידאו, ניהול מורשה ופעולות הבקרה הנדרשות.
- גישה אסורה: מעמדה ורשת שאינן מורשות, אמתו שלא ניתן להגיע לממשקי הניהול או לשרתים המוגנים.
- שירותים תומכים: בדקו סנכרון זמן, התראות ונתיב עדכון מאושר.
- גישת ספק: בדקו שהחשבון מגיע רק ליעד שלו, ושסגירת ההרשאה מונעת כניסה נוספת.
- תקלה מתוכננת: בדקו תרחיש ניתוק מאושר עם איש המערכת, בלי לשנות מנגנוני בטיחות או לפתוח דלתות בניסוי לא מבוקר.
- תיעוד סופי: שמרו גיבוי הגדרות, מפת חיבורים וחריגות שנותרו לטיפול.
בדיקת חסימה צריכה להתייחס לשירות הרלוונטי. תשובת Ping או היעדרה אינן מספיקות לבדן. בנוסף, קבעו בדיקה חוזרת אחרי החלפת ציוד, שינוי ספק או הוספת שירות ענן. גם כלל שהיה מוצדק בהתקנה עשוי להפוך למיותר בהמשך.
שאלות נפוצות על הפרדת רשת לציוד IoT
האם חייבים מתג נפרד לכל מערכת?
לא תמיד. אפשר לבנות הפרדה לוגית על תשתית תומכת, עם אכיפת גישה נכונה. לעיתים דרישות המערכת, הציוד הקיים או רמת הסיכון מצדיקים הפרדה פיזית. בוחרים לפי תכנון ובדיקה.
האם כל המצלמות צריכות אינטרנט?
לא בהכרח. בודקים מה המוצר צריך לצורך צפייה מרחוק, עדכונים, זמן ושירותי ענן. מתירים את התקשורת הנדרשת ומוודאים שהתפקוד נשמר. אין כלל אחד שמתאים לכל היצרנים.
מה עושים אם טכנאי דורש גישה לכל הרשת?
מבקשים פירוט של היעדים והשירותים הדרושים למשימה. בוחנים מסלול מוגבל ובודקים אותו יחד. אם קיימת מגבלה טכנית, מתעדים אותה ומחליטים על חריגה מפורשת או פתרון אחר.
האם הפרדת הרשת מחליפה עדכוני תוכנה?
לא. היא מצמצמת מסלולי גישה, אך עדיין צריך לעדכן ציוד נתמך, לנהל חשבונות ולעקוב אחרי תקלות והתראות. כל שכבה מטפלת בחלק אחר של הסיכון.
מקורות ותאריך בדיקה
המקורות נבדקו ב־8 באוקטובר 2026. הדוגמאות והטבלה הן הצעות תכנון להמחשה, ולא תיאור של התקנה אצל לקוח. הגדרות בפועל מחייבות התאמה לדגם ולסביבה.
- NIST SP 800-82 Rev. 3 — מדריך סופי לאבטחת מערכות תפעוליות; פורסם בספטמבר 2023. בדף מופנית גם טיוטת Revision 4, שאינה מוצגת כאן כתקן סופי.
- AXIS Camera Station 5: System hardening guide — חשיפה ברשת, חשבונות ותחזוקת מערכת וידאו.
- AXIS OS: Hardening guide — הקשחת ציוד קצה ותלות בגרסת המוצר.
- NIST: Logical Access to Interfaces — יכולות הגבלת גישה לממשקי ציוד מחובר.
ממפים את הגישה לפני שמחברים עוד מערכת
Hot PC מספקת שירותי מחשוב לעסקים ולארגונים בכל גודל, גם לצד צוות IT פנימי. אפשר לתאם בדיקה של תשתיות התקשורת, דרכי הגישה והאחריות מול ספקי המערכות.